PR:この記事にはアフィリエイト広告が含まれています。
2026年10月21日、PHPに重大な脆弱性が発覚し、国内のWebサービスやレンタルサーバー各社が相次いで緊急対応を行った。
その脆弱性の通称が「php2shell」。
名前だけ聞いても何のことだか分からないが、条件によっては外部からサーバー内で不正なプログラムを実行される可能性があるらしい。
いや、困る。
俺はエックスサーバーで、この「ぜんあく無雑記」というWordPressブログを運営している。
ただでさえGoogleからのアクセスを増やすのに苦労しているのに、今度はサーバーまで攻撃されるかもしれないのか。
そこで10月22日の朝、実際に自分のブログを確認してみた。
結論から言うと、俺のブログでは今回の脆弱性を修正したPHP 8.2.35がすでに動いていた。
さらにエックスサーバー公式からも、PHP 8.2〜8.5の対象サーバーへの修正パッチ適用完了が案内されている。
今回はその確認方法と、エックスサーバーの対応、他社との違いまで調べてみた。
エックスサーバーは今回のPHP脆弱性に対応した?
まず結論から。
俺が運営するWordPressブログのPHPバージョンを確認したところ、PHP 8.2.35になっていた。
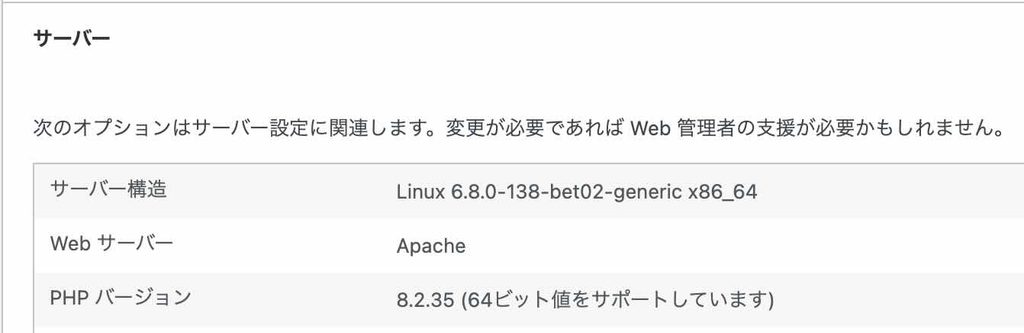
これがWordPress管理画面で確認したPHPバージョン。
今回の脆弱性を修正した「8.2.35」が適用されていた。
これは今回の脆弱性を修正したバージョンだ。
エックスサーバー公式も、PHP 8.2〜8.5を利用する対象サーバーへの修正パッチ適用完了を発表している。
ただし、PHPの修正版が適用されていることと、サイト全体が完全に安全であることは別の話。
修正前に攻撃を受けていなかったかどうかまで、PHPのバージョンだけで判断することはできない。
それでも、今回の問題に対して修正が適用されていることを確認できたのは大きい。
PHPの重大脆弱性「php2shell」とは?
そもそもPHPとは、WordPressなどのWebサイトを動かすために使われているプログラミング言語だ。
WordPressを利用しているなら、知らないうちにお世話になっている可能性が高い。
今回問題になったのは、PHPそのものに存在する2件の脆弱性。
- CVE-2026-109618
- CVE-2026-109619
どちらも深刻度を示すCVSS v4.0で9.2と評価されている。
10点満点中の9.2。なかなか物騒な数字だ。
この脆弱性は、認証されていない外部の第三者によって悪用され、サーバー上で不正なコードが実行されるおそれがある。
しかも、特定のWordPressテーマやプラグインだけの問題ではない。
PHP-FPMやApacheのmod_phpなど、Webサーバー上でPHPを実行する広い範囲の環境が影響対象になっている。
WordPressを使っている人にとっても、決して無関係なニュースではない。
いつ発覚したのか?
2026年10月20日、PHPの開発チームは重大な脆弱性2件を修正するセキュリティアップデートを予告した。
修正版の公開予定は、翌21日23時(日本時間)。
その後、10月21日に修正版が公開された。
公開されたバージョンは次のとおり。
| PHPの系統 | 修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
PHPの開発チームは、利用者に速やかなアップデートを推奨している。
なお、PHP 8.1以前は通常の公式サポートが終了しているため、今回の標準的な修正版は提供されていない。
古いPHPを利用している場合は、サーバー会社による独自修正の有無を確認するか、サポート中のバージョンへの移行を検討する必要がある。
実際にエックスサーバーを使っている俺のブログを確認してみた
さて、問題は俺のブログだ。
現在利用しているのはエックスサーバー。WordPressテーマはAFFINGER7。
WordPressの管理画面からPHPのバージョンを確認した。
WordPressでPHPのバージョンを確認する方法
確認方法は意外と簡単。
- WordPressの管理画面にログイン
- 「ツール」から「サイトヘルス」を開く
- 「情報」タブを選択
- 「サーバー」を開く
- 「PHPバージョン」を確認
俺の環境ではすでに修正されていたので、少なくとも10月22日朝9時の時点で俺のブログを動かしているPHPには今回の修正が適用されていたことになる。
ひとまず安心した。
ただ、これは修正前に何も起きなかったという証明ではない。
WordPress本体やプラグインなどにも別の脆弱性が存在する可能性はある。
サーバー側の対応だけで安心しきるのではなく、普段から更新やバックアップを続ける必要があるんだろう。
WordPressのトラブルで困っている人へ
PHPの脆弱性だけでなく、WordPressはテーマやプラグインの更新によって思わぬ不具合が起きることもある。
実際、俺もサイトの表示が崩れて、原因を突き止めるまでかなり苦労しました。
そのときの原因と解決方法もまとめているので、WordPressを運営している人はこちらもどうぞ。
エックスサーバーは今回どんな対応をした?
今回、エックスサーバーは修正版の公開前から予防的な安全対策を行っていた。
10月21日には、アカウント管理画面などへのアクセスを一時的に停止。
公式の案内では、この措置は不正アクセスが発生したことによるものではなく、予防的な対応だと説明されている。
また、利用者のWebサイト表示やメール送受信は継続できるようにしていた。
つまり、管理画面の一部を制限しながら、利用者のWebサイトは稼働させていたわけだ。
そして10月22日には、PHP 8.2〜8.5の対象サーバーへの修正パッチ適用完了を公式Xで案内している。
俺のブログでも同日朝にPHP 8.2.35を確認できた。
PHP 8.1以前を使っている人は注意
エックスサーバーは、古いPHPバージョンについても独自の修正対応を進める方針を案内している。
ただし、独自修正が行われているからといって、古いPHPを使い続けることが推奨されるわけではない。
エックスサーバー自身もPHP 8.3以上の利用を推奨している。
古いPHPを使っている場合は、テーマやプラグインの互換性を確認したうえで、バージョンアップを検討した方がいい。
10月19日のPHPアップデートは今回の件とは別
ちなみに、エックスサーバーは10月19日にもPHPのアップデートを行っている。
この更新は10月9日に事前告知されていたもので、PHP 8.2は8.2.34へ更新された。
今回の脆弱性を修正した8.2.35とは別のアップデートだ。
「19日の時点ですでに今回の問題を修正していた」という話ではないので、そこは区別しておきたい。
ほかのレンタルサーバー会社はどう対応した?
ここまで調べて、ひとつ気になったことがある。
エックスサーバーの対応は早かったとして、ほかの会社はどうだったんだろう。
今回は「さくらのレンタルサーバ」と「ロリポップ!」の対応も調べてみた。
| レンタルサーバー | 確認できた対応 |
|---|---|
| エックスサーバー | 10月21日に管理画面等を予防的に制限。PHP 8.2〜8.5の対象サーバーへの修正適用完了を案内 |
| さくらのレンタルサーバ | 10月21日23時からPHP更新の緊急メンテナンスを実施。22日6時30分に完了 |
| ロリポップ! | 10月19日から管理画面や新規申し込み等を一時停止。21日にはPHP脆弱性への予防措置も案内 |
各社とも、今回の問題に対して何らかの予防措置や更新対応を行っていたことが分かる。
さくらのレンタルサーバ
さくらのレンタルサーバでは、10月21日23時からPHPバージョンアップの緊急メンテナンスを実施。
翌22日6時30分に完了したと公式ページに記載されている。
メンテナンス中には、数秒程度Webサイトに接続できなくなる可能性も案内されていた。
修正版の公開予定時刻に合わせて、更新作業を進めていたことが分かる。
ロリポップ!
ロリポップ!では、10月19日からセキュリティ強化のための緊急メンテナンスを実施していた。
公式案内によると、19日にはユーザー専用ページや新規申し込み、WebDAV接続などを一時停止している。
その後、21日にはPHPの重大脆弱性に関連する予防措置も案内された。
ただし、19日に始まった制限のすべてが今回のPHP脆弱性を理由としていたかどうかは、確認できた情報だけでは断定できない。
また、今回の対応では一部のWebサイトを一時停止する措置も案内されている。
エックスサーバーだけが特別に早かったわけではない
こうして比較してみると、各社ともかなり早く動いていた。
ロリポップ!は19日から管理機能の制限を始めているし、さくらは22日早朝にPHP更新の緊急メンテナンスを完了している。
エックスサーバーだけが圧倒的に優秀だった、とは言い切れない。
そもそも管理画面の停止、PHPの修正、Webサイトの稼働継続はそれぞれ別の話だ。
停止した時刻が早いほど安全とも限らないし、Webサイトを止めなかった会社が必ず優れているとも限らない。
ただ、俺が実際に使っているエックスサーバーでは、翌朝に修正版が動いていた。
利用者として確認できた事実は、そこにある。
エックスサーバーは以前からセキュリティ対応に積極的なのか?
今回だけで評価するのも難しいので、過去の対応も調べてみた。
2026年6月のHTTP/2脆弱性への対応
2026年6月には、HTTP/2に関する脆弱性への対応が行われている。
HTTP/2は、ブラウザとWebサーバーが通信する際に使われる仕組みのひとつだ。
このとき問題になったのは、サーバーへの負荷によってサービスが利用できなくなるおそれのある脆弱性。
エックスサーバーは6月5日にHTTP/2を一時的に無効化し、その後、修正プログラムの適用と再有効化を進めている。
一時的に機能を制限して安全性を確保し、その後に修正するという対応だ。
ただし、この件ではさくらインターネットも6月4日に対応を行っている。
過去の事例を見ても、エックスサーバーだけが突出して対応が早いと断言できるわけではない。
それでも、問題が発生した際に具体的な対策を行っていることは確認できた。
俺はこれからもエックスサーバーを使うと思う
ここまで調べてみたけれど、俺は今後もエックスサーバーを使い続けると思う。
もちろん、今回の対応だけで絶対に安全だと判断したわけではない。
ほかの会社も迅速に動いていたし、今後どんな問題が発生するかは分からない。
ただ、普段はあまり意識しないサーバー会社の仕事を、今回初めてじっくり見ることができた。
ブログを始めるときって、月額料金や表示速度ばかり比較してしまう。
でも、何年も運営するつもりなら、問題が起きたときにどう対応してくれるのかも大切なんだろう。
俺のブログでは、今回の重大な脆弱性について、翌朝には修正版が動いていた。
それは素直にありがたい。
一方で、現在使っているPHP 8.2は2026年末に公式サポートが終了する予定だ。
エックスサーバーが修正してくれたから、これで何もしなくていいというわけでもない。
今後はバックアップを取り、AFFINGER7やプラグインの互換性を確認しながら、PHP 8.3以上への移行も進めたいと思っている。
PHPの脆弱性が心配なWordPress利用者がやるべきこと
今回のニュースを見て、自分のブログは大丈夫なのか不安になった人もいると思う。
まずは次の点を確認してほしい。
- WordPressの「サイトヘルス」でPHPバージョンを確認する
- レンタルサーバー会社の公式発表を確認する
- 修正版、またはサーバー会社が提供する修正が適用されているか確認する
- WordPress本体・テーマ・プラグインの更新状況を確認する
- バックアップを確保し、サイトに不審な変更がないか確認する
PHP 8.1以前だった場合は?
PHP 8.1以前は通常の公式サポートが終了している。
サーバー会社によっては独自の修正を提供している場合もあるが、基本的にはサポート中のPHPへの移行を検討したい。
ただし、PHPのバージョンを急に変更すると、古いテーマやプラグインが正常に動かなくなることもある。
俺自身、過去にWordPressの表示が崩れて困ったことがあるので、このあたりは慎重に進めたい。
PHPが修正版なら、もう何もしなくていい?
今回の脆弱性への対策としては重要な一歩だが、それだけですべての問題が解決するわけではない。
修正前に不正アクセスがなかったかどうかは、バージョン表示だけでは分からない。
不審なログインやファイルの変更がないか確認し、必要に応じてパスワード変更やサーバー会社への問い合わせも検討したい。
まとめ:今回の騒動でレンタルサーバーを見る目が少し変わった
今回のPHPの重大脆弱性「php2shell」は、WordPressを使っている俺にとっても無関係ではなかった。
正直、最初は何が起きているのかよく分からなかった。
ただ、実際に調べてみると、エックスサーバーは予防的な安全対策を行い、翌22日には俺のブログで修正版のPHP 8.2.35が動いていた。
ほかのレンタルサーバー会社も早い段階から対応していたので、エックスサーバーだけが特別に優秀だとは言い切れない。
それでも、自分が利用しているサービスの対応を確認できたことは大きい。
ブログを始めるときは料金や速度が気になる。
でも、長く続けるなら、トラブルが起きたときにどう動いてくれるのかも見ておきたい。
少なくとも俺は、今回の一件でエックスサーバーを使い続ける理由がひとつ増えた。
これからWordPressでブログを始める人にとっても、エックスサーバーは検討する価値のあるレンタルサーバーだと思う。

エックスサーバーの料金・プラン・申し込み受付状況を公式サイトで確認してみてほしい。
サイトを持つならおすすする。
ちなみにXServerにしてすぐの失敗談も書いているのでみてもらえたら嬉しい。